Bảo mật thông tin khách hàng phòng khám thẩm mỹ theo luật dữ liệu 2026
Từ 01/01/2026, thông tin sức khoẻ, ảnh điều trị và số điện thoại của khách được bảo vệ bởi Luật Bảo vệ dữ liệu cá nhân. Phòng khám cần xin đồng ý thế nào, có được miễn không, phạt bao nhiêu và nên làm gì trước?
Từ ngày 01/01/2026, bảo mật thông tin khách hàng tại phòng khám thẩm mỹ là nghĩa vụ pháp lý theo Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15: thông tin sức khoẻ của khách là dữ liệu nhạy cảm, việc thu thập phải có sự đồng ý rõ ràng theo từng mục đích, và vi phạm có thể bị phạt tới 3 tỷ đồng. Bài viết tóm tắt những điểm phòng khám và spa cần biết, mức phạt cụ thể theo nghị định mới, và 10 việc nên làm trước.
Những văn bản nào đang áp dụng?
Văn bản | Nội dung chính | Hiệu lực |
|---|---|---|
Khung pháp lý chung: đồng ý, quyền của khách, nghĩa vụ của doanh nghiệp, mức phạt tối đa | 01/01/2026 | |
Hướng dẫn chi tiết, danh mục dữ liệu nhạy cảm, cách xin đồng ý | 01/01/2026 | |
Mức phạt cụ thể cho từng hành vi | 19/8/2026 | |
Người bệnh được giữ bí mật thông tin trong hồ sơ bệnh án | 01/01/2024 |
Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân đã hết hiệu lực từ 01/01/2026. Những sự đồng ý khách đã cho theo Nghị định 13 vẫn còn giá trị, phòng khám không cần xin lại.
Dữ liệu nào của khách là dữ liệu nhạy cảm?
Luật chia dữ liệu cá nhân thành hai loại: cơ bản và nhạy cảm. Dữ liệu nhạy cảm đòi hỏi nghĩa vụ cao hơn, và phòng khám thẩm mỹ xử lý loại này mỗi ngày.
Thông tin của khách | Loại theo Nghị định 356/2025 | Ghi chú |
|---|---|---|
Họ tên, số điện thoại, số định danh | Cơ bản | |
Hình ảnh của khách | Cơ bản | Ảnh trước và sau điều trị cho thấy tình trạng da và điều trị, nên xử lý như dữ liệu nhạy cảm |
Tình trạng sức khoẻ, tiền sử, dị ứng, chẩn đoán | Nhạy cảm | |
Dữ liệu sinh trắc học (vân tay, khuôn mặt dùng để nhận diện) | Nhạy cảm | |
Ảnh thẻ căn cước, thông tin thẻ ngân hàng | Nhạy cảm |
Việc coi ảnh trước và sau là dữ liệu nhạy cảm là cách hiểu thận trọng, không phải câu chữ của nghị định. Nhưng với phòng khám, đây là cách an toàn nhất vì những bức ảnh đó gắn với tình trạng sức khoẻ và điều trị của khách.
Sự đồng ý của khách thế nào mới hợp lệ?
Theo Luật (Điều 9) và Nghị định 356/2025 (Điều 6), sự đồng ý chỉ hợp lệ khi:
Tự nguyện và có hiểu biết: khách biết loại dữ liệu, mục đích, ai xử lý và quyền của mình. Với dữ liệu nhạy cảm, phải nói rõ cho khách biết đó là dữ liệu nhạy cảm.
Theo từng mục đích: đồng ý cho điều trị không có nghĩa là đồng ý cho quảng cáo. Không được gộp nhiều mục đích vào một chữ ký.
Kiểm chứng được: bằng văn bản, tin nhắn, email, cuộc gọi ghi âm hoặc cơ chế trên web, ứng dụng. Phòng khám phải lưu lại bằng chứng.
Không im lặng, không tích sẵn: im lặng hoặc không phản hồi không được coi là đồng ý; ô đồng ý tích sẵn bị cấm.
Riêng thông tin sức khoẻ, Luật (Điều 26) yêu cầu phải có sự đồng ý của khách để thu thập và xử lý, trừ một số trường hợp như cấp cứu. Phòng khám cũng không được chuyển dữ liệu của khách cho cơ sở y tế khác hay công ty bảo hiểm nếu khách không yêu cầu bằng văn bản.
Bảng gợi ý dưới đây giúp tách mục đích khi soạn mẫu đồng ý:
Mục đích | Có cần đồng ý riêng không? |
|---|---|
Khám, điều trị, lập hồ sơ | Có, vì có thông tin sức khoẻ |
Chụp, lưu ảnh trước và sau để theo dõi điều trị | Có |
Nhắc lịch hẹn, chăm sóc sau dịch vụ | Nên có, ghi rõ kênh liên lạc |
Gửi tin khuyến mãi | Có, tách riêng khỏi mục đích điều trị |
Dùng ảnh trong quảng cáo | Có, tách riêng; theo Bộ luật Dân sự (Điều 32), dùng ảnh vì mục đích thương mại phải trả thù lao cho người trong ảnh, trừ khi hai bên thoả thuận khác |
Phòng khám nhỏ có được miễn không?
Đây là điểm nhiều người hiểu sai. Luật cho doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp được lựa chọn áp dụng hay không trong 5 năm, còn hộ kinh doanh và doanh nghiệp siêu nhỏ được miễn, nhưng chỉ với hai nghĩa vụ: lập hồ sơ đánh giá tác động và chỉ định người phụ trách bảo vệ dữ liệu.
Quan trọng hơn, miễn trừ này không áp dụng với cơ sở trực tiếp xử lý dữ liệu cá nhân nhạy cảm. Phòng khám xử lý thông tin sức khoẻ của khách nên gần như chắc chắn thuộc nhóm phải:
Lập hồ sơ đánh giá tác động xử lý dữ liệu cá nhân và gửi cơ quan chuyên trách bảo vệ dữ liệu cá nhân (Bộ Công an) trong 60 ngày kể từ khi bắt đầu xử lý.
Chỉ định bộ phận hoặc người đủ điều kiện bảo vệ dữ liệu cá nhân, hoặc thuê tổ chức, cá nhân cung cấp dịch vụ này. Theo Nghị định 356/2025, người được chỉ định cần có trình độ từ cao đẳng trở lên, ít nhất 2 năm kinh nghiệm liên quan và được đào tạo về bảo vệ dữ liệu cá nhân.
Các nghĩa vụ còn lại, như xin đồng ý, bảo mật và thông báo sự cố, áp dụng cho mọi cơ sở, kể cả spa và hộ kinh doanh.
Mức phạt vi phạm là bao nhiêu?
Luật đặt mức phạt tối đa 3 tỷ đồng cho phần lớn vi phạm, tới 10 lần khoản thu có được từ việc mua bán dữ liệu, và tới 5% doanh thu năm trước chỉ với vi phạm về chuyển dữ liệu ra nước ngoài. Nghị định 330/2026/NĐ-CP quy định mức phạt cụ thể; một số hành vi phòng khám dễ gặp (mức cho tổ chức, cá nhân bằng một nửa):
Hành vi | Mức phạt với tổ chức |
|---|---|
Xử lý dữ liệu khi không có sự đồng ý hợp lệ, dùng ô tích sẵn, không lưu bằng chứng đồng ý | 30–50 triệu đồng |
Coi im lặng là đồng ý, tiếp tục xử lý khi khách đã phản đối | 50–70 triệu đồng |
Công khai dữ liệu cá nhân (ví dụ đăng ảnh khách) khi chưa được đồng ý | 30–50 triệu đồng, buộc gỡ bỏ |
Không lập hoặc không gửi hồ sơ đánh giá tác động trong 60 ngày | 20–30 triệu đồng |
Không chỉ định người phụ trách bảo vệ dữ liệu bằng văn bản | 20–30 triệu đồng |
Chuyển dữ liệu người bệnh cho cơ sở y tế khác, công ty bảo hiểm khi khách chưa yêu cầu bằng văn bản | 70–100 triệu đồng, đình chỉ 3–6 tháng |
Dùng dữ liệu nhạy cảm để chạy quảng cáo nhắm mục tiêu khi chưa được đồng ý | 50–70 triệu đồng |
Khi xảy ra sự cố lộ dữ liệu có thể gây hại tới tính mạng, sức khoẻ, danh dự hoặc tài sản của khách, phòng khám phải thông báo cho cơ quan chuyên trách chậm nhất trong 72 giờ.
Bảo mật thông tin khách hàng hằng ngày: phân quyền và nhật ký
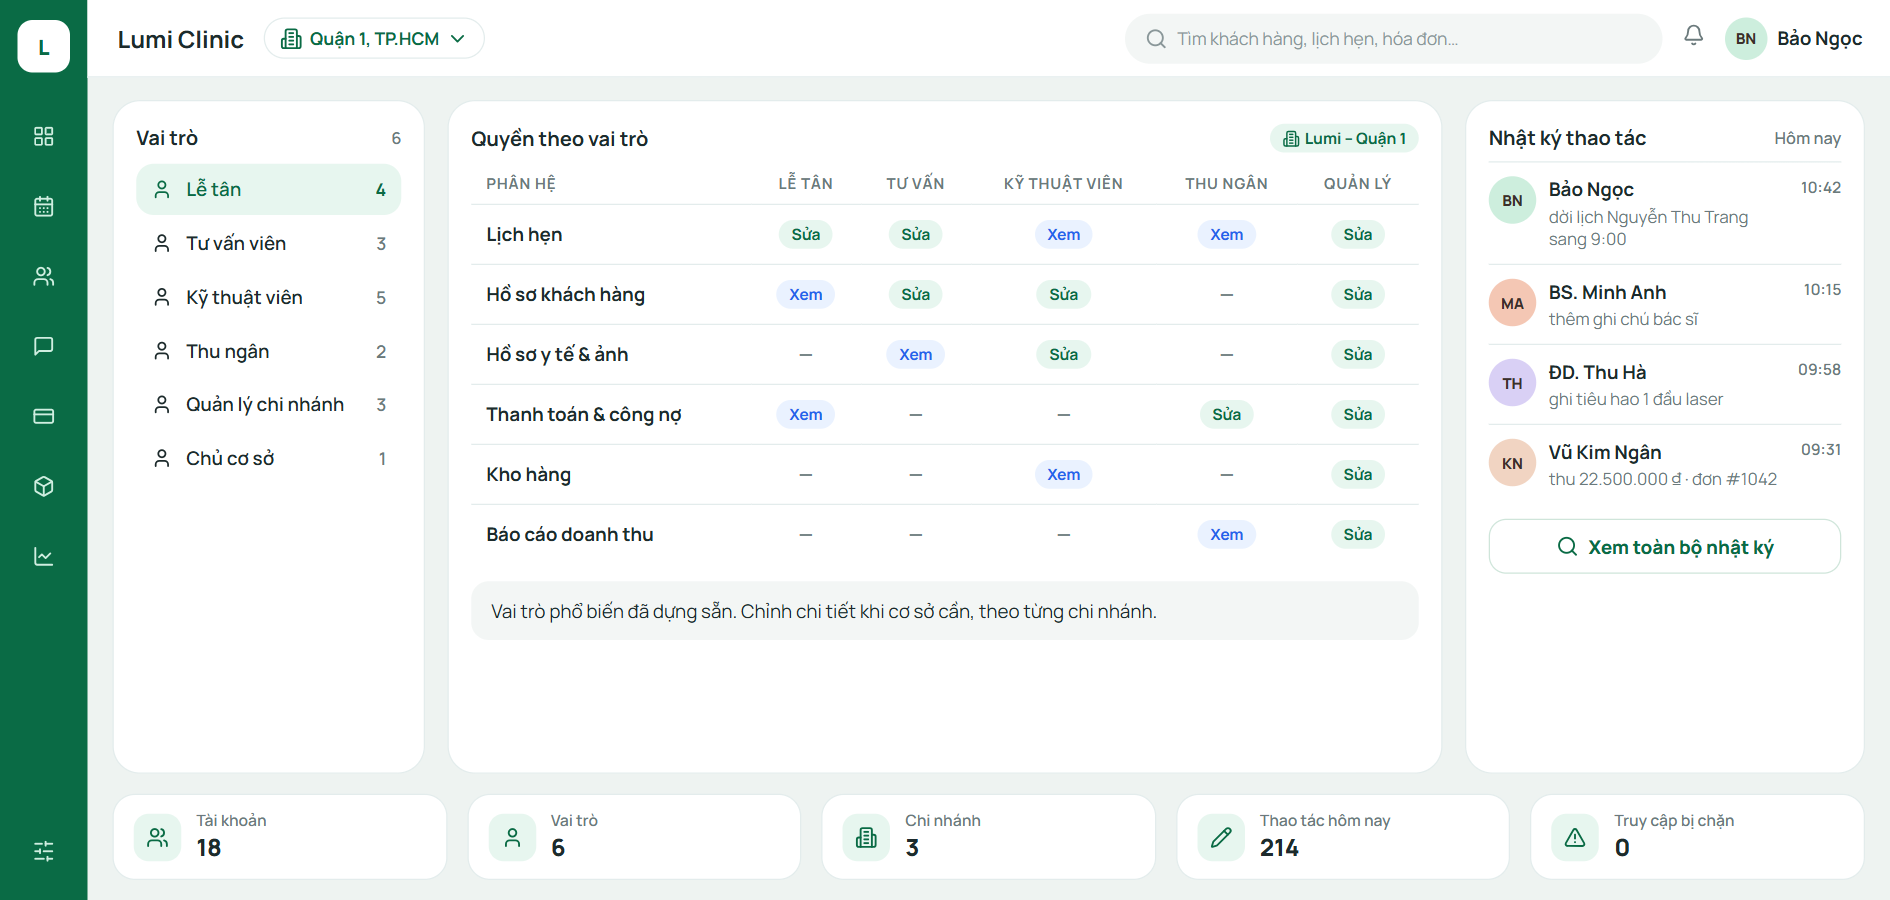
Luật đặt ra nghĩa vụ, còn bảo mật thông tin khách hàng hằng ngày nằm ở cách phòng khám vận hành. Rủi ro phổ biến nhất không phải hacker, mà là dữ liệu nằm trên điện thoại cá nhân của nhân viên, file Excel gửi qua chat nhóm, hoặc tài khoản dùng chung mà ai cũng xem được mọi thứ.
Nguyên tắc cơ bản là mỗi người chỉ thấy đúng phần dữ liệu cần cho công việc của mình:
Lễ tân xem lịch và thông tin liên hệ, không xem phiếu điều trị và ảnh.
Tư vấn viên thấy hội thoại và nhu cầu của khách mình phụ trách.
Bác sĩ, kỹ thuật viên xem hồ sơ điều trị của khách trong ca của mình.
Quản lý chi nhánh thấy dữ liệu của chi nhánh mình, không thấy chi nhánh khác.
Mỗi lần xem, sửa, xuất hoặc xoá dữ liệu khách nên được ghi lại với người thực hiện và thời điểm. Nhật ký này vừa giúp phát hiện sự cố, vừa là bằng chứng phòng khám đã có biện pháp bảo vệ. Bài quản lý hồ sơ khách hàng spa gợi ý ai được xem nhóm thông tin nào.
10 việc phòng khám nên làm ngay
Lập danh sách dữ liệu đang thu thập, lưu ở đâu, ai được xem.
Soạn lại mẫu đồng ý, tách riêng từng mục đích và nói rõ dữ liệu nhạy cảm.
Lưu bằng chứng đồng ý của từng khách, không dùng ô tích sẵn.
Lập hồ sơ đánh giá tác động và gửi trong 60 ngày.
Chỉ định người phụ trách bảo vệ dữ liệu bằng văn bản, hoặc thuê dịch vụ.
Mỗi nhân viên một tài khoản riêng, khoá ngay khi nghỉ việc.
Không tư vấn hay lưu ảnh khách trên thiết bị và tài khoản cá nhân.
Phân quyền theo vai trò và chi nhánh, bật nhật ký thao tác.
Chỉ xuất dữ liệu khi cần và có người phê duyệt.
Viết sẵn quy trình xử lý sự cố, đảm bảo thông báo được trong 72 giờ.
Phân quyền và nhật ký là phần cần công cụ hỗ trợ. Qub-X là một lựa chọn có phân quyền theo vai trò, theo chi nhánh và nhật ký thao tác trên dữ liệu khách hàng. Với phòng khám có giấy phép, xem thêm yêu cầu bảo mật của hồ sơ bệnh án điện tử phòng khám thẩm mỹ.
Câu hỏi thường gặp
Spa có phải tuân thủ Luật Bảo vệ dữ liệu cá nhân không?
Có. Luật áp dụng cho mọi tổ chức, cá nhân xử lý dữ liệu cá nhân, kể cả spa và hộ kinh doanh. Nếu spa lưu thông tin về tình trạng da, dị ứng hay sức khoẻ của khách, nên xử lý những thông tin đó như dữ liệu nhạy cảm.
Khách đã đồng ý theo Nghị định 13/2023 có cần xin lại không?
Không. Sự đồng ý đã có theo Nghị định 13/2023/NĐ-CP vẫn còn giá trị. Từ nay, các lần xin đồng ý mới cần theo quy định của Luật và Nghị định 356/2025.
Gửi tin khuyến mãi cho khách cũ có cần đồng ý không?
Cần. Quảng cáo, khuyến mãi là một mục đích riêng, khác với điều trị và chăm sóc. Hãy xin đồng ý riêng cho mục đích này và cho khách cách từ chối nhận tin dễ dàng.
Đăng ảnh trước và sau của khách lên mạng xã hội cần gì?
Cần sự đồng ý riêng của khách cho việc dùng ảnh trong quảng cáo, có bằng chứng lưu lại, và thoả thuận về thù lao nếu có. Công khai ảnh khi chưa được đồng ý có thể bị phạt 30–50 triệu đồng với tổ chức và buộc gỡ bỏ.
Nguồn tham khảo
Bài viết tổng hợp các văn bản đến tháng 10/2026, mang tính tham khảo và không thay thế tư vấn pháp lý. Phòng khám nên tham khảo luật sư khi soạn mẫu đồng ý và hồ sơ đánh giá tác động.
Bài viết liên quan
Tất cả bài về Bảo mật & tuân thủ- Bảo mật & tuân thủ
Phần Mềm Quản Lý Hồ Sơ Bệnh Án Điện Tử Đúng Chuẩn Của Bộ Y Tế
Hạn chuyển đổi sang hồ sơ bệnh án điện tử (31/12/2026) đang đến gần với mọi phòng khám có giấy phép. Bài viết giúp phòng khám thẩm mỹ, da liễu hiểu yêu cầu của Bộ Y tế và chọn đúng phần mềm để chuyển đổi kịp hạn.
- Vận hành phòng khám
Phần mềm quản lý thẩm mỹ viện Qub-X quan trọng thế nào?
Tin nhắn ở nhiều ứng dụng, lịch hẹn trong sổ và lịch sử khách trong điện thoại nhân viên khiến spa, thẩm mỹ viện khó theo dõi hành trình khách. Đây là vai trò của một nền tảng quản lý tập trung.
- Chăm sóc khách hàng
Cách giữ chân khách hàng spa: 8 việc khiến khách quay lại lần hai
Khách mới tốn công tìm, khách cũ mới tạo ra doanh thu bền. Đây là cách đo tỷ lệ khách quay lại, lịch chăm sóc sau dịch vụ 30 ngày và 8 việc spa nên làm ngay.